BẢO VỆ TÀI SẢN SỐ TOÀN DIỆN VỚI ISO/IEC 27001: NỀN TẢNG VỮNG CHẮC CHO DOANH NGHIỆP TRONG KỶ NGUYÊN CHUYỂN ĐỔI SỐ
Trong bối cảnh nền kinh tế toàn cầu đang dịch chuyển mạnh mẽ sang không gian số, dữ liệu đã vượt ra khỏi khái niệm lưu trữ thuần túy để trở thành tài sản chiến lược cốt lõi của mọi tổ chức. Sự hội nhập sâu rộng của các công nghệ tiên tiến như Điện toán đám mây (Cloud Computing), Trí tuệ nhân tạo (AI), Internet vạn vật (IoT) và Dữ liệu lớn (Big Data) mang lại những động lực tăng trưởng đột phá. Tuy nhiên, song hành cùng cơ hội là sự gia tăng đột biến của các rủi ro an ninh mạng, với quy mô và mức độ tinh vi ngày càng khó lường.
Các cuộc tấn công có chủ đích, mã độc tống tiền (ransomware), và các sự cố rò rỉ dữ liệu nhạy cảm không chỉ gây thiệt hại nghiêm trọng về mặt tài chính mà còn có khả năng phá hủy hoàn toàn uy tín thương hiệu mà doanh nghiệp đã dày công xây dựng. Trước thực trạng gián đoạn hoạt động kinh doanh do các lỗ hổng bảo mật ngày càng gia tăng, việc sở hữu một khung quản trị rủi ro bài bản không còn là lựa chọn mang tính hình thức. Xây dựng và vận hành Hệ thống Quản lý An ninh Thông tin (ISMS) theo tiêu chuẩn quốc tế ISO/IEC 27001 chính là giải pháp mang tính chiến lược, giúp tổ chức thiết lập một "hệ miễn dịch" vững chắc trước các mối đe dọa kỹ thuật số.

TẠI SAO ISO/IEC 27001 LÀ TIÊU CHUẨN BẮT BUỘC TRONG HỆ SINH THÁI SỐ?
Tiêu chuẩn ISO/IEC 27001 cung cấp một cách tiếp cận toàn diện, không chỉ giới hạn ở các biện pháp kiểm soát công nghệ thông tin (IT) đơn thuần mà còn bao trùm các khía cạnh về tổ chức, con người và an ninh vật lý. Việc áp dụng tiêu chuẩn này mang lại những giá trị cốt lõi sau:
- Quản Trị Rủi Ro Toàn Diện Trong Môi Trường Mở: Với xu hướng làm việc từ xa và sự phụ thuộc vào các chuỗi cung ứng kỹ thuật số, vành đai bảo mật truyền thống của doanh nghiệp đã bị phá vỡ. ISO/IEC 27001 thiết lập một cơ chế nhận diện, phân tích và xử lý rủi ro liên tục. Đặc biệt, tiêu chuẩn này cung cấp các biện pháp kiểm soát chuyên sâu cho việc sử dụng dịch vụ đám mây (Cloud Services) và quản trị rủi ro từ các nhà cung cấp bên thứ ba, đảm bảo dữ liệu luôn được bảo vệ xuyên suốt vòng đời.
- Chủ Động Ứng Phó Với Các Mối Đe Dọa Hiện Đại: Hệ thống ISMS theo chuẩn ISO/IEC 27001 yêu cầu doanh nghiệp tích hợp các biện pháp kiểm soát an ninh tiên tiến. Từ việc khai thác thông tin tình báo về mối đe dọa (Threat Intelligence) để dự báo sớm các cuộc tấn công, đến áp dụng kỹ thuật mặt nạ dữ liệu (Data Masking) và ngăn ngừa rò rỉ dữ liệu (DLP - Data Leakage Prevention), tổ chức luôn giữ thế chủ động trong việc bảo vệ các thông tin tối mật.
- Đảm Bảo Tính Liên Tục Trong Kinh Doanh (Business Continuity): Một trong những trọng tâm của ISO/IEC 27001 là sự sẵn sàng của hệ thống công nghệ thông tin và truyền thông (ICT Readiness). Hệ thống yêu cầu tổ chức phải có các phương án dự phòng, sao lưu và phục hồi thảm họa rõ ràng, nhằm đảm bảo các dịch vụ trọng yếu vẫn có thể duy trì hoạt động hoặc phục hồi nhanh chóng ngay cả khi xảy ra các cuộc tấn công mạng nghiêm trọng.
- Tuân Thủ Pháp Lý Và Gia Tăng Năng Lực Cạnh Tranh: Việc tuân thủ các quy định khắt khe về bảo vệ dữ liệu cá nhân (như Nghị định 13/2023/NĐ-CP tại Việt Nam hay GDPR tại Châu Âu) là yêu cầu bắt buộc. Chứng nhận ISO/IEC 27001 chính là bằng chứng xác thực nhất về cam kết bảo mật của doanh nghiệp. Đây là một lợi thế cạnh tranh tuyệt đối khi đấu thầu các dự án lớn, làm việc với các đối tác quốc tế hoặc thu hút các nhà đầu tư chiến lược.
DOANH NGHIỆP CẦN CHUẨN BỊ GÌ ĐỂ TRIỂN KHAI ISO/IEC 27001 THÀNH CÔNG?
Để thiết lập một Hệ thống Quản lý An ninh Thông tin vững chắc, hiệu quả và phù hợp với thực tiễn hoạt động kinh doanh, doanh nghiệp cần có sự chuẩn bị kỹ lưỡng về mọi mặt:
- Xác Định Phạm Vi Khảo Sát Và Đánh Giá Rủi Ro Thực Tế: Bước đi then chốt đầu tiên là định hình rõ phạm vi áp dụng của hệ thống ISMS trong tổng thể doanh nghiệp, bao gồm các phòng ban, hệ thống mạng, ứng dụng và cơ sở dữ liệu cốt lõi. Tiếp đó, tổ chức cần tiến hành nhận diện toàn diện các tài sản thông tin và đánh giá các rủi ro đi kèm. Việc đánh giá rủi ro phải gắn liền với bối cảnh thực tiễn của doanh nghiệp, bao gồm cả những tác động từ sự thay đổi của môi trường kinh doanh.
- Hoạch Định Các Biện Pháp Kiểm Soát Phù Hợp: Dựa trên kết quả đánh giá rủi ro, doanh nghiệp tiến hành lựa chọn các biện pháp kiểm soát an ninh tương ứng từ bộ tiêu chuẩn. Các biện pháp này được phân bổ logic theo 4 chủ đề chính: Tổ chức (Organizational), Con người (People), Vật lý (Physical) và Công nghệ (Technological). Quyết định áp dụng hoặc loại trừ bất kỳ biện pháp nào cũng cần được văn bản hóa cụ thể trong Tuyên bố Áp dụng (Statement of Applicability - SoA) với các luận chứng rõ ràng.
- Xây Dựng Văn Hóa Bảo Mật Toàn Doanh Nghiệp: Công nghệ tối tân đến đâu cũng có thể bị vô hiệu hóa bởi một sai sót từ con người. Việc chuẩn bị không chỉ dừng lại ở hạ tầng phần cứng mà phải tập trung vào việc đào tạo nhận thức an toàn thông tin cho toàn bộ cán bộ nhân viên. Từ những nguyên tắc cơ bản như thiết lập mật khẩu mạnh, nhận diện email lừa đảo (phishing), cho đến quy trình báo cáo sự cố bảo mật, mọi cá nhân đều phải hiểu rõ vai trò và trách nhiệm của mình.
- Chuẩn Hóa Hệ Thống Quy Trình Và Tài Liệu: Hệ thống quản lý cần được minh chứng thông qua hệ thống tài liệu chặt chẽ. Doanh nghiệp cần xây dựng, rà soát và ban hành các chính sách an toàn thông tin, quy trình vận hành hệ thống, quy định phân quyền truy cập, cũng như kịch bản phản ứng sự cố (Incident Response Plan). Các tài liệu này phải mang tính khả thi cao, phản ánh chính xác luồng công việc thay vì chỉ mang tính lý thuyết.
- Thiết Lập Cơ Chế Đánh Giá Nội Bộ Và Cải Tiến Liên Tục: An ninh thông tin là một quá trình không có điểm dừng. Doanh nghiệp cần thành lập hoặc chỉ định đội ngũ chuyên trách tiến hành các hoạt động tự kiểm tra (Internal Audit) định kỳ. Qua đó, tổ chức có thể phát hiện sớm các điểm không phù hợp (Non-conformities), các lỗ hổng phát sinh trong quá trình vận hành, từ đó đưa ra các hành động khắc phục và phòng ngừa nhằm cải tiến hệ thống ISMS một cách liên tục.
ISC VIỆT NAM – ĐỐI TÁC CHIẾN LƯỢC TRONG HÀNH TRÌNH BẢO MẬT THÔNG TIN
Quá trình xây dựng, triển khai và vận hành Hệ thống Quản lý An ninh Thông tin theo chuẩn ISO/IEC 27001 đòi hỏi sự am hiểu chuyên sâu về tiêu chuẩn kỹ thuật kết hợp với năng lực quản trị doanh nghiệp. Nhằm giúp các tổ chức tối ưu hóa nguồn lực, rút ngắn thời gian và đạt được hiệu quả thực tiễn, ISC Global Việt Nam (ISC Việt Nam) tự hào cung cấp dịch vụ Tư vấn, Đào tạo và Hỗ trợ Chứng nhận trọn gói, chuyên nghiệp và uy tín hàng đầu.
Với bề dày kinh nghiệm đồng hành cùng hàng trăm doanh nghiệp tại Việt Nam trong việc triển khai các hệ thống quản lý quốc tế, ISC Việt Nam mang đến những giá trị khác biệt:
- Đội Ngũ Chuyên Gia Giàu Kinh Nghiệm Thực Tiễn: Các chuyên gia tư vấn của chúng tôi sở hữu kiến thức học thuật vững vàng và kinh nghiệm thực tiễn sâu sắc, am hiểu đặc thù vận hành cũng như cấu trúc rủi ro của đa dạng các ngành nghề: tài chính - ngân hàng, viễn thông, thương mại điện tử, sản xuất và công nghệ phần mềm.
- Phương Pháp Tiếp Cận Thực Tiễn & Chuyên Biệt: ISC Việt Nam nói "Không" với những bộ tài liệu mẫu rập khuôn. Chúng tôi tập trung thiết kế các quy trình vận hành sát với thực tế, tối ưu hóa các bước thực hiện nhằm đảm bảo hệ thống vừa tuân thủ tuyệt đối các yêu cầu khắt khe của tiêu chuẩn ISO/IEC 27001, vừa đảm bảo tính linh hoạt, dễ hiểu và dễ áp dụng cho từng khách hàng cụ thể.
- Giải Pháp Toàn Diện & Đồng Bộ: Chúng tôi đồng hành cùng tổ chức xuyên suốt toàn bộ lộ trình: từ việc khảo sát đánh giá hiện trạng, thiết kế hệ thống quản trị rủi ro, đào tạo nâng cao nhận thức, đánh giá nội bộ, cho đến hỗ trợ khắc phục các điểm chưa phù hợp và kết nối với các Tổ chức chứng nhận quốc tế độc lập để doanh nghiệp nhận chứng chỉ một cách thuận lợi.
- Cam Kết Về Tiến Độ & Chất Lượng: Với quy trình làm việc khoa học, minh bạch, ISC Việt Nam cam kết dự án triển khai đúng tiến độ đề ra, hỗ trợ doanh nghiệp thiết lập một hệ thống bảo mật vận hành trơn tru, qua đó củng cố uy tín và tạo đà vững chắc cho công cuộc chuyển đổi số.
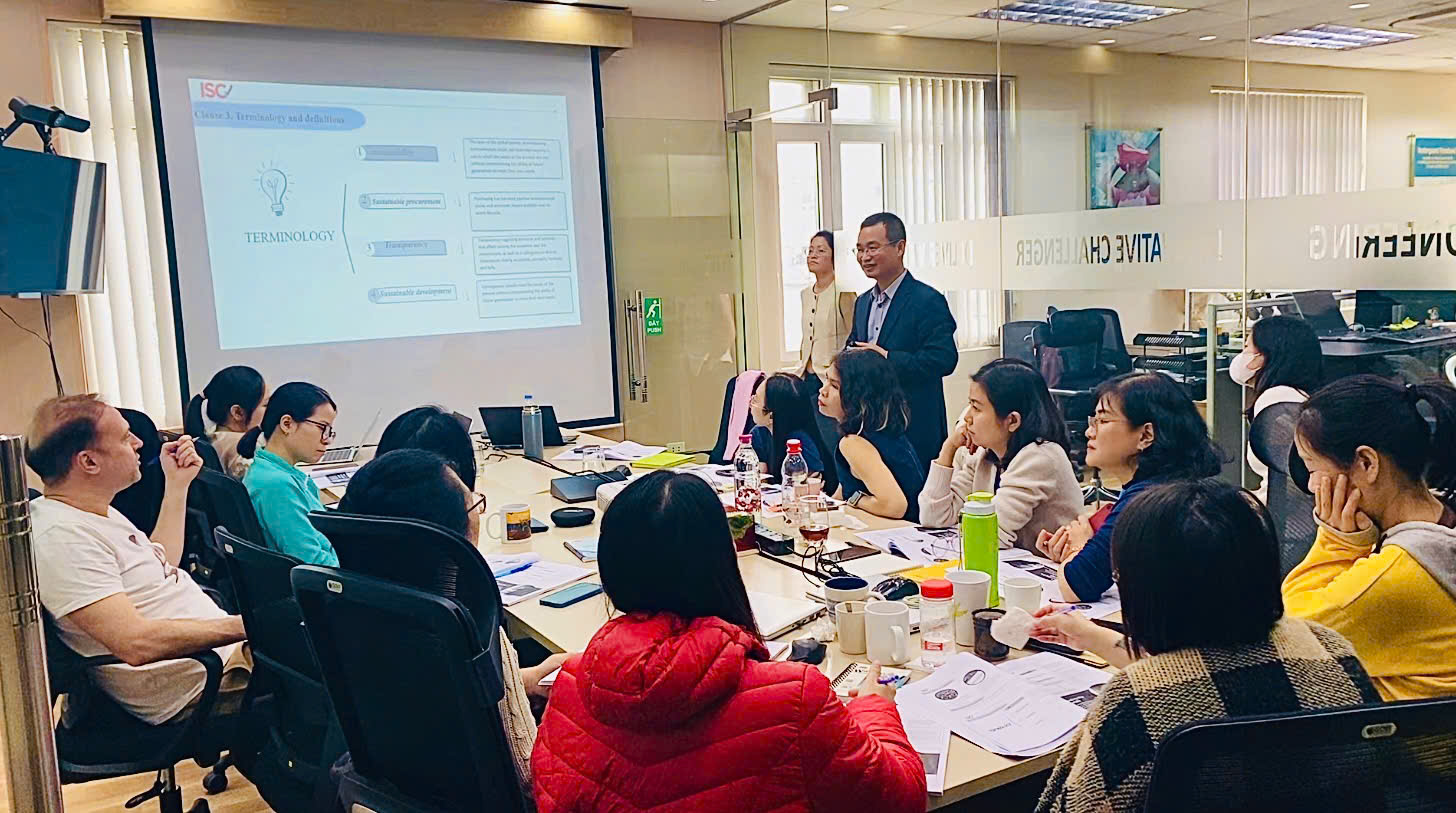
Bảo vệ an ninh thông tin trong kỷ nguyên số là nền móng quyết định sự tồn tại và phát triển bền vững của doanh nghiệp. Hãy chủ động thiết lập và củng cố "hệ miễn dịch số" với khung tiêu chuẩn ISO/IEC 27001 ngay hôm nay để tự tin tiến bước trên hành trình chuyển đổi số.
THÔNG TIN LIÊN HỆ ĐỂ ĐƯỢC TƯ VẤN VÀ BÁO GIÁ CHI TIẾT:
Quý doanh nghiệp đang có nhu cầu thiết lập, vận hành, đánh giá hoặc tìm hiểu chi tiết hơn về dịch vụ đào tạo tư vấn chứng nhận ISO/IEC 27001, xin vui lòng liên hệ trực tiếp với đội ngũ chuyên gia của ISC Việt Nam thông qua:
- Hotline: 0902 810 702
- Email: duyen.tran@iscvietnam.net
- Đăng ký tư vấn trực tuyến: Điền form đăng ký nhận báo giá tại đây
Nguồn thông tin tham khảo trong bài viết được tổng hợp từ:
- Tài liệu công bố chính thức về tiêu chuẩn ISO/IEC 27001 của Tổ chức Tiêu chuẩn hóa Quốc tế (ISO).
- Các tài liệu chuyên môn về quản trị rủi ro an toàn thông tin trong môi trường chuyển đổi số từ các tổ chức quốc tế độc lập.
- Thông tin dịch vụ và phương pháp luận chuyên ngành được cập nhật từ cổng thông tin chính thức của ISC Global Việt Nam.